Cybersécurité

Audit de sécurité, tests d’intrusion, protection périmétrique, conformité RGPD et directive NIS2, sensibilisation de vos équipes.

Référentiel : RGPD, NIS2

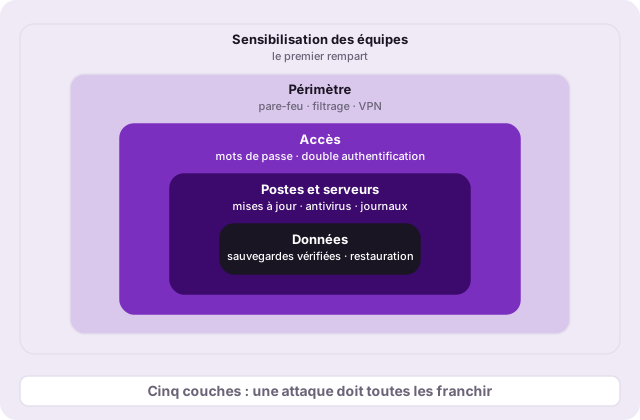
Schéma d’une défense en profondeur : cinq couches, de la sensibilisation aux données.

Le problème adressé

Ce qui expose une entreprise aujourd’hui

Une PME est attaquée par les mêmes outils qu’un grand compte, avec moins de moyens pour s’en apercevoir. Un message piégé, un mot de passe réutilisé, un serveur jamais mis à jour : l’entrée est rarement technique. Le risque n’est pas d’être visé, c’est de ne pas être prêt.

48 %des victimes de rançongiciel en France sont des TPE, PME et ETISource : ANSSI, Panorama de la cybermenace 2025, 2026
21 %des demandes d’assistance des entreprises concernent un piratage de compteSource : Cybermalveillance.gouv.fr, rapport d’activité 2025, 2026
93 %de hausse des faux ordres de virement signalés par les entreprises en un anSource : Cybermalveillance.gouv.fr, rapport d’activité 2025, 2026

Prestations

Ce que comprend le pôle

Audit de vulnérabilité

Relevé de l’existant, cartographie des expositions, rapport priorisé : vous savez quoi corriger en premier, et pourquoi.

Tests d’intrusion

Mise à l’épreuve du périmètre depuis l’extérieur et depuis l’intérieur, avec les preuves et les corrections.

Pare-feu nouvelle génération

Filtrage, segmentation, journalisation, accès distants chiffrés : ce qui entre et ce qui sort est contrôlé et tracé.

Protection des postes et des serveurs

Antivirus et détection gérés, mises à jour tenues, comptes à privilèges surveillés.

Sauvegarde et plan de reprise

Sauvegardes hors ligne, vérifiées et restaurables, et un plan écrit pour repartir après un incident.

Conformité RGPD et NIS2

Écart au référentiel, plan de mise en conformité, pièces à produire pour un contrôle.

Sensibilisation des équipes

Journée d’intervention en entreprise, à prix fixe : les bonnes pratiques qui évitent de se faire pirater.

Notre méthode

Dans cet ordre

ÉTAPE 01

Audit initial

Relevé de l’infrastructure et des usages.

ÉTAPE 02

Plan de sécurisation

Recommandations classées par risque métier.

ÉTAPE 03

Déploiement

Mise en place technique et organisationnelle.

ÉTAPE 04

Supervision

Surveillance, alertes, revue périodique.

Livrables

Ce que vous recevez

  • Rapport d’audit avec les corrections classées par risque
  • Rapport de tests d’intrusion et preuves
  • Plan de mise en conformité RGPD et NIS2, pièces à produire
  • Politique de sécurité et procédures remises à l’entreprise

Ce que nous nous engageons à tenir

Des délais écrits, pas des superlatifs

sous 24h ouvrées Réponse à une demande entrante

Questions fréquentes

Ce qu’on nous demande le plus

Qu’est-ce qu’un audit de cybersécurité ?

Un relevé de votre existant, une cartographie de ce qui est exposé, et un rapport qui classe les corrections par risque pour votre activité. Vous savez quoi faire en premier, et pourquoi.

Comment savoir si mon entreprise est vulnérable ?

Si personne ne peut dire quand les dernières mises à jour ont été faites, où sont les sauvegardes et qui a accès à quoi, elle l’est. L’audit remplace l’impression par un constat.

Combien coûte une mise en conformité NIS2 pour une PME ?

Cela dépend de votre périmètre et de ce qui existe déjà : c’est justement ce que l’audit chiffre. Le devis vous donne un montant écrit avant tout engagement.

Que faire en cas de rançongiciel ?

Débrancher la machine touchée du réseau sans l’éteindre, ne rien payer, appeler votre prestataire, conserver les traces et déclarer l’incident. Ce qui se joue dans la première heure, c’est l’étendue des dégâts : une journée de sensibilisation sert précisément à ce que chacun connaisse ces gestes.

Intervenez-vous en dehors de l’Eure-et-Loir ?

Oui. Nous intervenons sur toute la France, avec une présence renforcée en Normandie et en Île-de-France, où le déplacement est possible le jour même.

Une question sur le pôle Cybersécurité ?

Quatre champs, le pôle est déjà renseigné. Pour une demande chiffrée, la page de devis pose les bonnes questions.

  • Réponse sous 24h ouvrées
  • Devis écrit avant tout engagement
  • Un interlocuteur, à proximité

Les informations saisies servent uniquement à répondre à votre demande. Politique de confidentialité

Réponse annoncée sous 24h ouvrées.